7,551 víctimas contadas, 48% más incidentes en mayo y una IA que abarató atacar. Los números del ransomware en México y las cuatro defensas que sí sirven.
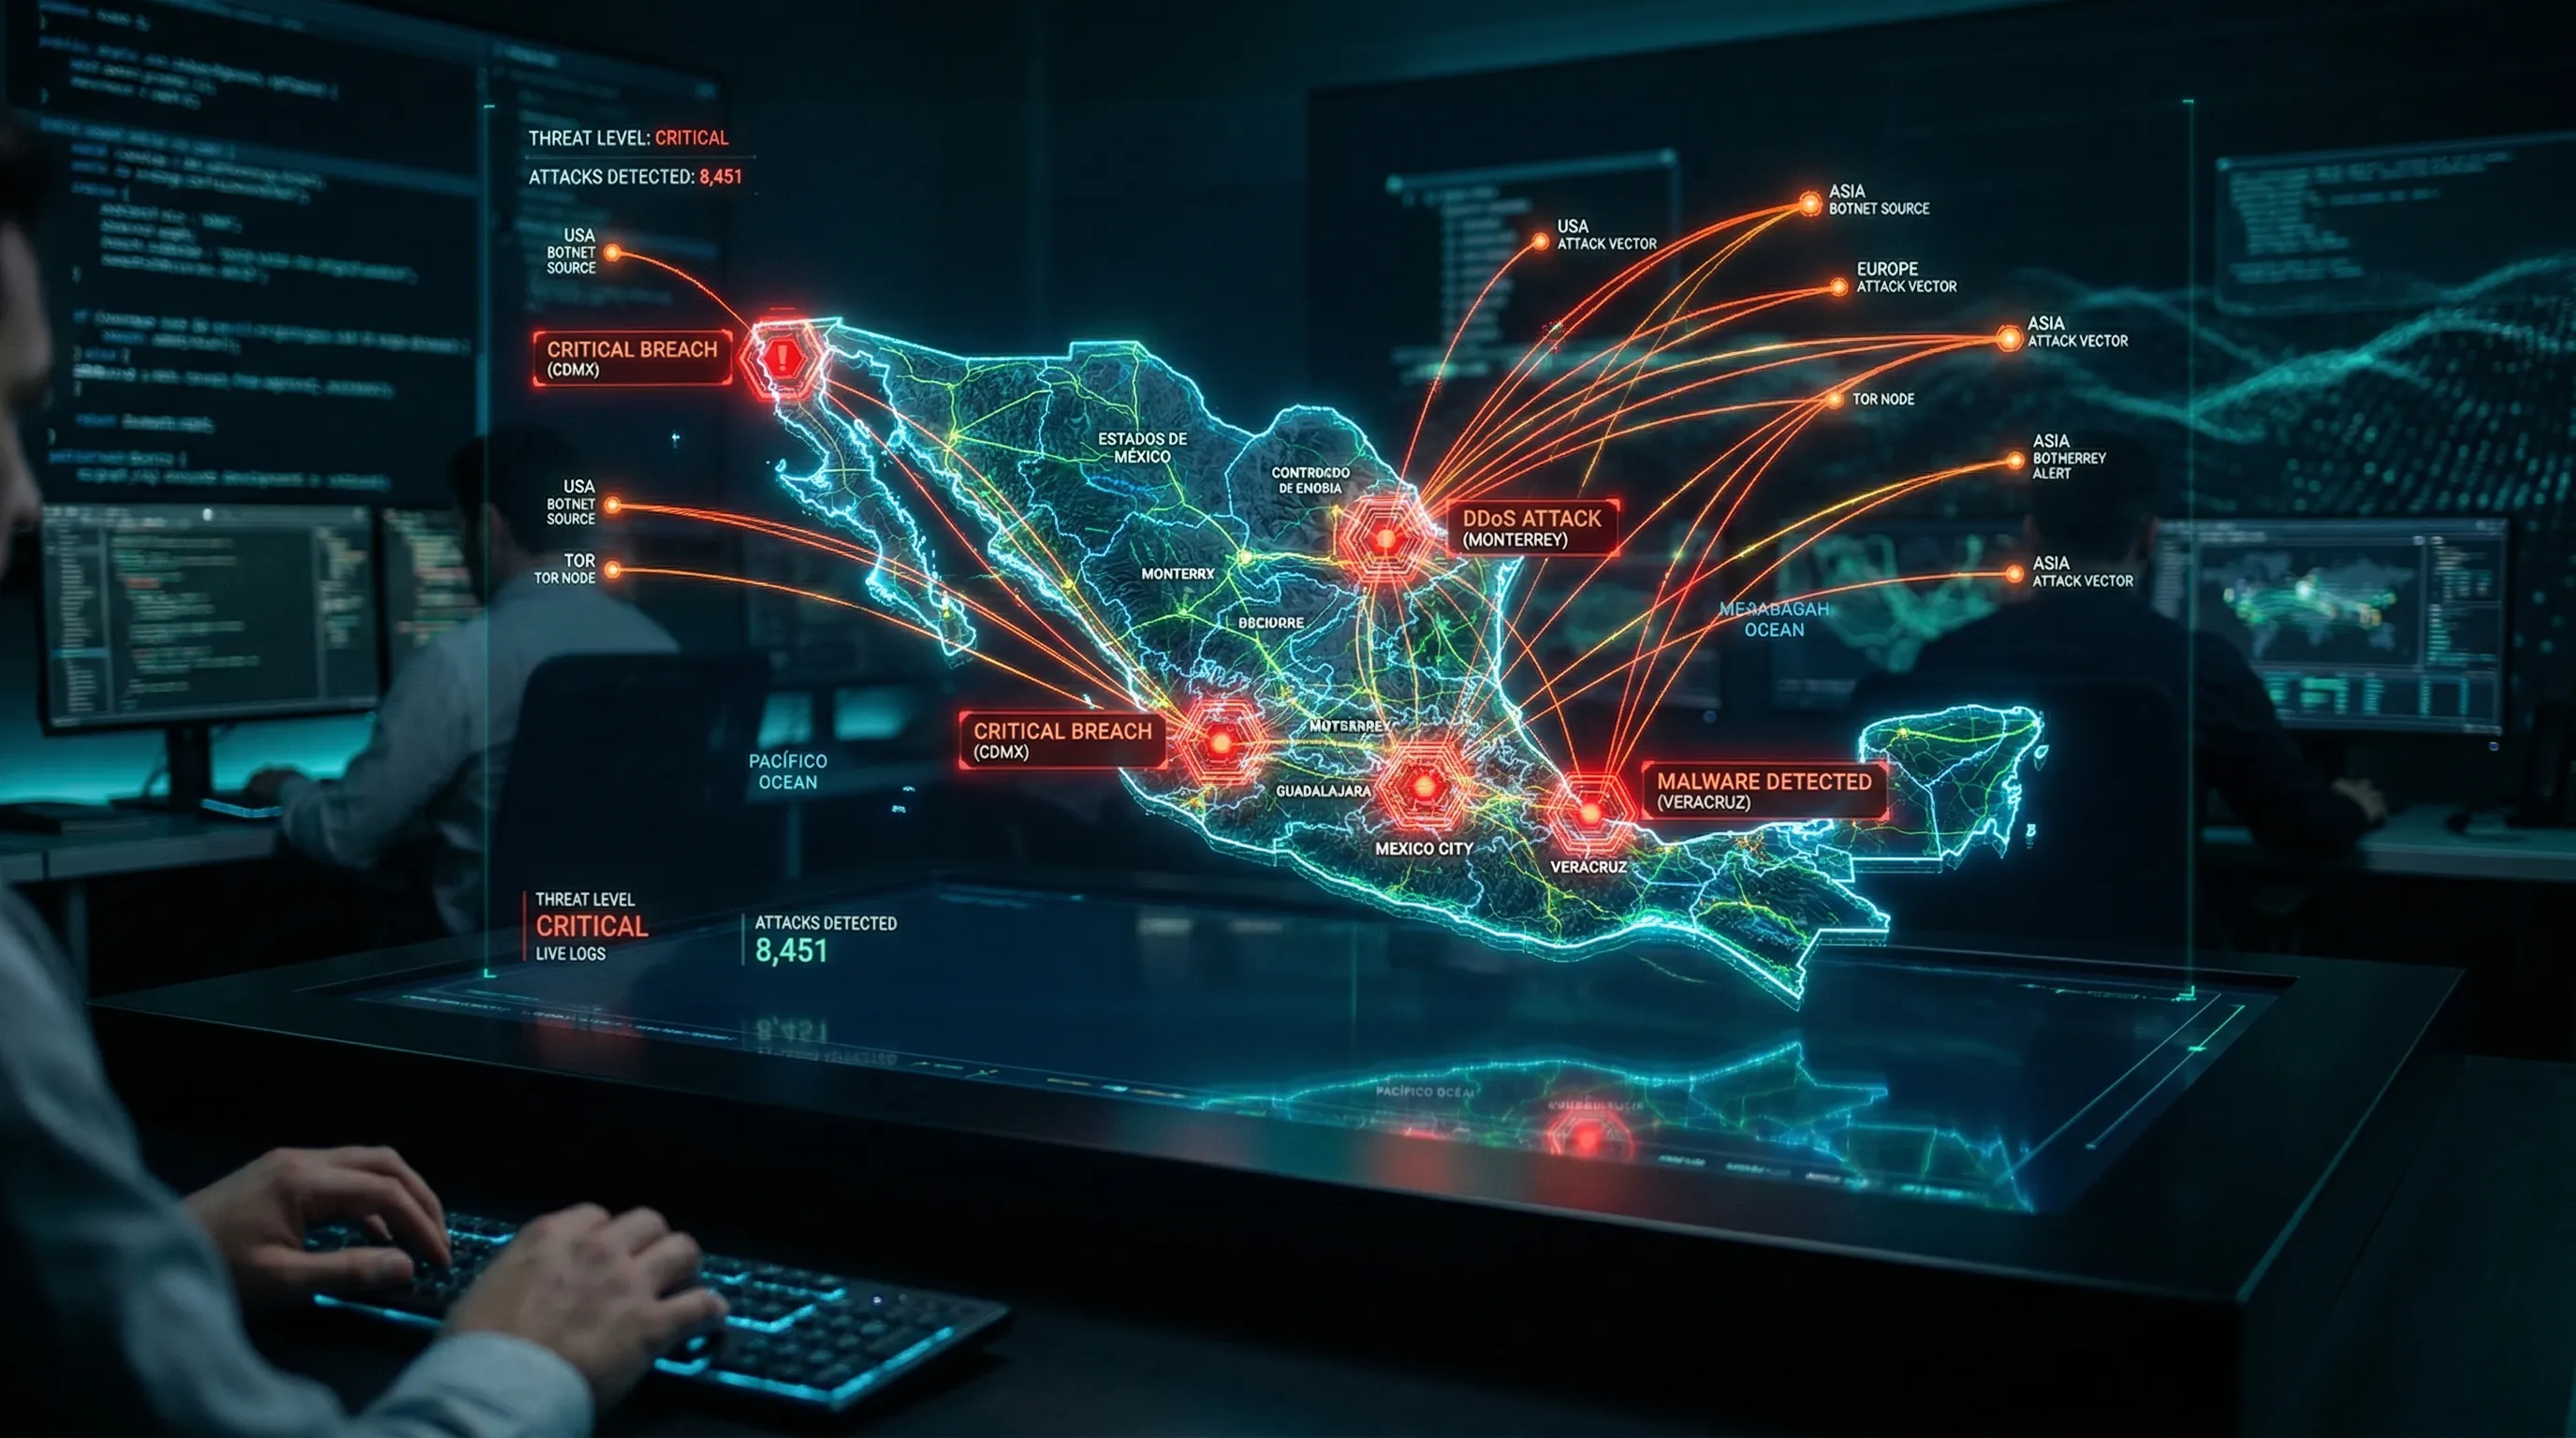
Hay un cambio de fondo en el ransomware de 2026 que no salió en el noticiero: atacar se abarató. El reporte de Black Kite contó 7,551 víctimas de ransomware en lo que va del año, 24.9% más que el periodo anterior, y lo atribuye en buena parte a que la inteligencia artificial redujo el costo de operar estas campañas: phishing a la medida, reconocimiento automatizado, correos que ya no traen faltas de ortografía. En mayo, los incidentes globales subieron 48% en un solo mes. La IA no hizo al ransomware autónomo — lo hizo barato de escalar.
Kaspersky reporta que México recibe más de 297,000 intentos de malware al día. Del lado de las empresas, PwC encuentra que el 86% de las compañías mexicanas aumentará su inversión en ciberseguridad este año, con la seguridad en la nube como prioridad para el 46%. Se lee bien, pero cuidado: invertir más no es lo mismo que estar mejor protegido. La brecha real entre ambas cosas la explota exactamente este tipo de atacante.
Si hoy entrara un ransomware por el correo de alguien de tu equipo, ¿sabrías en menos de una hora qué está expuesto, qué desconectar y desde qué respaldo se restaura? Si la respuesta es "creo", el diagnóstico de ciberseguridad es el siguiente paso — no el año que viene, este trimestre. Para las PYMES mexicanas ya no es pregunta de si las van a intentar: los 297,000 intentos diarios responden eso.
¿Quieres saber dónde estás parado? Hacemos un diagnóstico sin letra chica: qué tienes expuesto, qué pasaría y qué conviene cerrar primero.
¿Necesitas ayuda con tecnología?
SCRAM Consulting lleva 29 años integrando soluciones de tecnología para empresas en México.
Hablar con un experto
Armando Cortés forma parte del equipo de SCRAM Consulting, integradora B2B de soluciones IT empresariales con presencia en México y Estados Unidos desde 1997, y partner de Google en Cloud, Workspace y Maps. Acompaña a empresas mid-market mexicanas en proyectos de infraestructura, ciberseguridad, hardware industrial, soporte 24/7 e integración de IA aplicada al stack operativo del negocio.
Relacionados
Ransomware en PyMEs: la Puerta Suele Ser un Parche Pendiente
September 16, 2026
Checklist de Ciberseguridad para PyMEs: 12 Puntos que Puedes Revisar Hoy
June 23, 2026
MFA y Contraseñas: La Defensa Más Barata que Casi Nadie Activa
June 22, 2026
Suscríbete al blog
Artículos de tecnología y seguridad cada semana.
Sigue leyendo
Ransomware en PyMEs: la Puerta Suele Ser un Parche Pendiente
September 16, 2026 · 5 min
Checklist de Ciberseguridad para PyMEs: 12 Puntos que Puedes Revisar Hoy
June 23, 2026 · 8 min
MFA y Contraseñas: La Defensa Más Barata que Casi Nadie Activa
June 22, 2026 · 9 min
